Domain identifikationsprozess.de kaufen?
Wir ziehen mit dem Projekt
identifikationsprozess.de um.
Sind Sie am Kauf der Domain
identifikationsprozess.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain identifikationsprozess.de kaufen?
Wie kann man Zeitbasierte Einmalpasswörter sicher und effektiv für die Authentifizierung von Benutzern einsetzen? Kannst du mir erklären, wie Zeitbasierte Einmalpasswörter funktionieren und warum sie als sicherer Authentifizierungsmethode gelten?
Zeitbasierte Einmalpasswörter werden durch eine spezielle App generiert und basieren auf einem Algorithmus, der sich alle 30 Sekunden ändert. Benutzer müssen das aktuelle Passwort eingeben, um sich erfolgreich anzumelden. Dies erhöht die Sicherheit, da das Passwort nur für kurze Zeit gültig ist und nicht wiederverwendet werden kann. **
Wie sicher sind Einmalpasswörter bei der Authentifizierung in verschiedenen Domänen wie Online-Banking, E-Mail und Unternehmensnetzwerken?
Einmalpasswörter bieten eine zusätzliche Sicherheitsschicht, da sie nur einmal verwendet werden können und somit schwerer zu stehlen sind. Allerdings können sie dennoch durch Phishing-Angriffe oder Malware kompromittiert werden. Daher ist es wichtig, dass Unternehmen und Dienstleister zusätzliche Sicherheitsmaßnahmen implementieren, um die Verwendung von Einmalpasswörtern zu schützen. Trotzdem sind Einmalpasswörter immer noch sicherer als statische Passwörter und tragen zur Verbesserung der Sicherheit in verschiedenen Domänen bei. **


Ähnliche Suchbegriffe für Einmalpasswörter
Top-Angebote
Produkte zum Begriff Einmalpasswörter:
-
Die Authentifizierung der Vergangenheit, Fachbücher von Susanne Luther"Die Authentifizierung der Vergangenheit" von Susanne Luther bietet eine tiefgehende literarische Analyse des Johannesevangeliums. In diesem Werk wird untersucht, wie historische Ereignisse durch literarische Strategien dargestellt werden, die sowohl die Authentizität der Erzählungen konstruieren als auch in Frage stellen. Luther zeigt auf, wie Leserinnen und Leser dazu angeregt werden, die Erzählungen über Jesus als reale geschichtliche Ereignisse zu interpretieren, während gleichzeitig die göttliche Natur Jesu als Christus erkennbar wird. Diese duale Perspektive eröffnet neue Einsichten in die christologische Bedeutung des Johannesevangeliums und dessen Einfluss auf die Wahrnehmung von Geschichte und Glauben. Die Autorin verbindet historiographische und biographische Elemente, um ein umfassendes Bild der johanneischen Geschichtsdarstellung zu zeichnen.154,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung in der IT, Fachbücher von Andreas Lehmann, Mark Lubkowitz, Bernd RehwaldtErschliessung der Themen Authentifizierung und Autorisierung anhand von Beispielen und Erläuterungen. Keine bis wenige Vorkenntnisse nötig. Diese Themen finden Sie im Buch: OpenID, OAuth, JWT, Microservices, UMA, SAML, XACML, Hashing, Asymmetrie, Cloud, Internet of Things, Edge Computing, Single Page Applications, Java, REST, SSO. Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches. Das Buch beschreibt verschiedene Methoden der Authentifizierung und Autorisierung im Rahmen betrieblicher Informationssysteme. Startpunkt ist die Problemstellung, dass Daten und Informationen, Datenflüsse und Informationsflüsse sowohl im Lokalen als auch im Netzwerk geschützt werden müssen. Dazu identifiziert das Buch mehrere Bereiche und Schutzmassnahmen, wie diese zu kombinieren sind und wie sie sich auf Basis vorhandener Technologien umsetzen lassen. Auch potenzielle Implementierungsmuster sind beschrieben. Die Leser erfahren, wie sie Daten insbesondere im Rahmen der DSGVO und der immer stärkeren Verteilung auf Basis von Cloud-native Architekturen schützen können. So reicht es nicht mehr aus, eine einfache Benutzeranmeldung zu implementieren, sondern es müssen auf unterschiedlichsten Ebenen abhängig von der Kritikalität mehr oder weniger umfangreiche und sehr feinmaschige Sicherheitsmechanismen umgesetzt werden.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
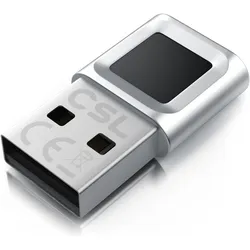
CSL Fingerabdrucksensor, Windows 11, bis zu 10 IDs, biometrische Authentifizierung, Plug & Play, USB-A, Notebook Security, SilberDer CSL USB Fingerabdrucksensor V3 bietet eine moderne Lösung für die biometrische Authentifizierung und ermöglicht eine schnelle, sichere Anmeldung am Computer ohne die Notwendigkeit eines Passworts. Dieser Sensor ist speziell für die Nutzung mit Windows Hello konzipiert und erkennt Fingerabdrücke präzise aus jedem Winkel, was eine benutzerfreundliche Erfahrung gewährleistet. Die Plug-and-Play-Funktion ermöglicht eine unkomplizierte Einrichtung, sodass der Sensor sofort einsatzbereit ist. Mit der Fähigkeit, bis zu 10 Fingerabdrücke pro Profil zu speichern, eignet sich dieses Gerät ideal für den Einsatz im Büro oder zu Hause. Das kompakte und elegante Design aus silbernem Aluminium fügt sich harmonisch in jede Arbeitsumgebung ein und bietet gleichzeitig maximale Sicherheit durch biometrische Authentifizierung. - Kompatibel mit Windows Hello für einfache Anmeldung ohne Passwort - 360° Rundumerkennung für zuverlässige Fingerabdruckerfassung - Speichert bis zu 10 Fingerabdrücke pro Profil - Schnelle Plug-and-Play-Einrichtung für sofortige Nutzung - Kompaktes Design aus silbernem Aluminium, ideal für verschiedene Einsatzorte.39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
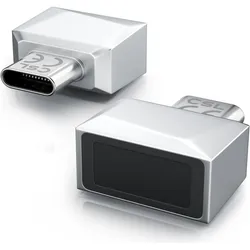
CSL Fingerabdrucksensor, Plug and Play, bis zu 10 IDs, biometrische Authentifizierung, Windows 11, USB-A, Notebook Security, SilberDer CSL USB Fingerabdrucksensor V4 bietet eine moderne Lösung für die biometrische Authentifizierung und ermöglicht eine schnelle und sichere Anmeldung am Computer ohne die Notwendigkeit eines Passworts. Dieser Sensor ist speziell für die Nutzung mit Windows Hello konzipiert und gewährleistet eine präzise Erkennung von Fingerabdrücken aus jedem Winkel, was die Benutzerfreundlichkeit erheblich steigert. Die Plug-and-Play-Funktionalität sorgt dafür, dass der Sensor sofort einsatzbereit ist, was ihn ideal für den täglichen Gebrauch im Büro oder zu Hause macht. Mit der Fähigkeit, bis zu 10 Fingerabdrücke pro Profil zu speichern, eignet sich dieses Gerät sowohl für Einzelpersonen als auch für mehrere Benutzer. Das kompakte und elegante Design aus silbernem Aluminium fügt sich nahtlos in jede Arbeitsumgebung ein und bietet gleichzeitig maximale Sicherheit durch biometrische Authentifizierung. - Kompatibel mit Windows Hello für einfache Anmeldung - 360° Rundumerkennung für zuverlässige Fingerabdruckerfassung - Speichert bis zu 10 Fingerabdrücke pro Profil - Schnelle Plug-and-Play-Einrichtung - Kompaktes Design aus silbernem Aluminium.29,95 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Nutzung eines Einmalpassworts zur sicheren Authentifizierung? Gibt es verschiedene Methoden, um Einmalpasswörter zu generieren?
Ein Einmalpasswort wird nur einmal verwendet und ist nach der Authentifizierung ungültig. Es kann durch SMS, E-Mail, Hardware-Token oder spezielle Apps generiert werden. Einmalpasswörter erhöhen die Sicherheit, da sie schwer zu erraten oder zu stehlen sind. **
-
Wie können Einmalpasswörter in der IT-Sicherheit eingesetzt werden, um die Authentifizierung und den Zugriff auf sensible Daten zu schützen? Welche verschiedenen Methoden und Technologien werden verwendet, um Einmalpasswörter zu generieren und zu verwalten, und wie können sie in verschiedenen Branchen und Anwendungen eingesetzt werden? Welche Vor- und Nachteile haben Einmalpasswörter im
Einmalpasswörter werden in der IT-Sicherheit eingesetzt, um die Authentifizierung zu verbessern und den Zugriff auf sensible Daten zu schützen. Sie bieten eine zusätzliche Sicherheitsebene, da sie nur einmal verwendet werden können und nach kurzer Zeit ablaufen. Einmalpasswörter können durch verschiedene Methoden wie SMS, Token-Generatoren, mobile Apps oder Hardware-Token generiert und verwaltet werden. Sie werden in verschiedenen Branchen wie Banken, Gesundheitswesen und Regierungsbehörden eingesetzt, um den Zugriff auf vertrauliche Informationen zu sichern. Einmalpasswörter bieten eine erhöhte Sicherheit, können jedoch auch zu Benutzerfrustration führen, wenn sie nicht rechtzeitig generiert oder verwendet werden. **
-
Wie funktionieren Einmalpasswörter und wie werden sie in der IT-Sicherheit eingesetzt?
Einmalpasswörter sind temporäre Passwörter, die nur einmal verwendet werden können. Sie werden oft per SMS oder App generiert und dienen als zusätzliche Sicherheitsschicht bei der Anmeldung in Online-Konten. Einmalpasswörter erhöhen die Sicherheit, da sie nur für kurze Zeit gültig sind und somit schwerer zu stehlen oder zu erraten sind. **
-
Was ist die beste Methode, um Einmalpasswörter sicher zu generieren und zu verschicken?
Die beste Methode zur sicheren Generierung von Einmalpasswörtern ist die Verwendung von kryptographisch sicheren Zufallszahlengeneratoren. Zur sicheren Übermittlung sollten Einmalpasswörter am besten über verschlüsselte Kanäle wie HTTPS oder verschlüsselte E-Mails verschickt werden. Zusätzlich können auch zusätzliche Sicherheitsmaßnahmen wie Zeitbeschränkungen oder IP-Beschränkungen implementiert werden. **
Wie können Zeitbasierte Einmalpasswörter dazu beitragen, die Sicherheit von Online-Konten zu verbessern?
Zeitbasierte Einmalpasswörter sind nur für kurze Zeit gültig, was es für Hacker schwieriger macht, sie zu stehlen und zu verwenden. Dadurch wird das Risiko von Phishing-Angriffen und unbefugtem Zugriff auf Online-Konten verringert. Die Verwendung von Zeitbasierten Einmalpasswörtern erhöht somit die Sicherheit von Online-Konten erheblich. **
Wie können Einmalpasswörter zur Verbesserung der Sicherheit in der Online-Banking-Industrie eingesetzt werden?
Einmalpasswörter können zur Verbesserung der Sicherheit im Online-Banking eingesetzt werden, indem sie zusätzliche Sicherheitsebene bieten. Sie können als zweiter Faktor bei der Zwei-Faktor-Authentifizierung verwendet werden, um sicherzustellen, dass nur autorisierte Benutzer auf Konten zugreifen können. Einmalpasswörter können auch dazu beitragen, Phishing-Angriffe zu verhindern, da sie nur für eine begrenzte Zeit gültig sind. Darüber hinaus können sie auch dazu beitragen, dass gestohlene Passwörter nutzlos werden, da sie nur einmal verwendet werden können. **
Top-Angebote
Produkte zum Begriff Einmalpasswörter:
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Identitätsmanagement im Cloud Computing, Fachbücher von Brigitte Werners, Georg BorgesDas Fachbuch "Identitätsmanagement im Cloud Computing" bietet eine umfassende Analyse der Herausforderungen und Lösungen im Bereich des Identitätsmanagements innerhalb von Cloud-Umgebungen. Verfasst von den Autoren Georg Borges und Brigitte Werners, richtet sich das Werk an Fachleute und Studierende, die ein vertieftes Verständnis für die Sicherheitsaspekte und die Verwaltung von Identitäten in der Cloud entwickeln möchten. Mit 201 Seiten in fester Einbandausführung behandelt das Buch sowohl theoretische Grundlagen als auch praktische Anwendungen und Strategien. Die erste Auflage, veröffentlicht im Jahr 2018, ist in englischer Sprache verfasst und bietet wertvolle Einblicke in aktuelle Trends und Technologien im Identitätsmanagement. Die Autoren kombinieren Fachwissen mit praxisnahen Beispielen, um Lesenden zu helfen, die Komplexität des Themas zu erfassen und effektive Lösungen zu entwickeln. Dieses Sachbuch ist ein unverzichtbares Nachschlagewerk für alle, die sich mit den Aspekten der Identitätssicherheit in der Cloud auseinandersetzen.99,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Authentifizierung der Vergangenheit, Fachbücher von Susanne Luther"Die Authentifizierung der Vergangenheit" von Susanne Luther bietet eine tiefgehende literarische Analyse des Johannesevangeliums. In diesem Werk wird untersucht, wie historische Ereignisse durch literarische Strategien dargestellt werden, die sowohl die Authentizität der Erzählungen konstruieren als auch in Frage stellen. Luther zeigt auf, wie Leserinnen und Leser dazu angeregt werden, die Erzählungen über Jesus als reale geschichtliche Ereignisse zu interpretieren, während gleichzeitig die göttliche Natur Jesu als Christus erkennbar wird. Diese duale Perspektive eröffnet neue Einsichten in die christologische Bedeutung des Johannesevangeliums und dessen Einfluss auf die Wahrnehmung von Geschichte und Glauben. Die Autorin verbindet historiographische und biographische Elemente, um ein umfassendes Bild der johanneischen Geschichtsdarstellung zu zeichnen.154,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung in der IT, Fachbücher von Andreas Lehmann, Mark Lubkowitz, Bernd RehwaldtErschliessung der Themen Authentifizierung und Autorisierung anhand von Beispielen und Erläuterungen. Keine bis wenige Vorkenntnisse nötig. Diese Themen finden Sie im Buch: OpenID, OAuth, JWT, Microservices, UMA, SAML, XACML, Hashing, Asymmetrie, Cloud, Internet of Things, Edge Computing, Single Page Applications, Java, REST, SSO. Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches. Das Buch beschreibt verschiedene Methoden der Authentifizierung und Autorisierung im Rahmen betrieblicher Informationssysteme. Startpunkt ist die Problemstellung, dass Daten und Informationen, Datenflüsse und Informationsflüsse sowohl im Lokalen als auch im Netzwerk geschützt werden müssen. Dazu identifiziert das Buch mehrere Bereiche und Schutzmassnahmen, wie diese zu kombinieren sind und wie sie sich auf Basis vorhandener Technologien umsetzen lassen. Auch potenzielle Implementierungsmuster sind beschrieben. Die Leser erfahren, wie sie Daten insbesondere im Rahmen der DSGVO und der immer stärkeren Verteilung auf Basis von Cloud-native Architekturen schützen können. So reicht es nicht mehr aus, eine einfache Benutzeranmeldung zu implementieren, sondern es müssen auf unterschiedlichsten Ebenen abhängig von der Kritikalität mehr oder weniger umfangreiche und sehr feinmaschige Sicherheitsmechanismen umgesetzt werden.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Zeitbasierte Einmalpasswörter sicher und effektiv für die Authentifizierung von Benutzern einsetzen? Kannst du mir erklären, wie Zeitbasierte Einmalpasswörter funktionieren und warum sie als sicherer Authentifizierungsmethode gelten?
Zeitbasierte Einmalpasswörter werden durch eine spezielle App generiert und basieren auf einem Algorithmus, der sich alle 30 Sekunden ändert. Benutzer müssen das aktuelle Passwort eingeben, um sich erfolgreich anzumelden. Dies erhöht die Sicherheit, da das Passwort nur für kurze Zeit gültig ist und nicht wiederverwendet werden kann. **
-
Wie sicher sind Einmalpasswörter bei der Authentifizierung in verschiedenen Domänen wie Online-Banking, E-Mail und Unternehmensnetzwerken?
Einmalpasswörter bieten eine zusätzliche Sicherheitsschicht, da sie nur einmal verwendet werden können und somit schwerer zu stehlen sind. Allerdings können sie dennoch durch Phishing-Angriffe oder Malware kompromittiert werden. Daher ist es wichtig, dass Unternehmen und Dienstleister zusätzliche Sicherheitsmaßnahmen implementieren, um die Verwendung von Einmalpasswörtern zu schützen. Trotzdem sind Einmalpasswörter immer noch sicherer als statische Passwörter und tragen zur Verbesserung der Sicherheit in verschiedenen Domänen bei. **
-
Wie funktioniert die Nutzung eines Einmalpassworts zur sicheren Authentifizierung? Gibt es verschiedene Methoden, um Einmalpasswörter zu generieren?
Ein Einmalpasswort wird nur einmal verwendet und ist nach der Authentifizierung ungültig. Es kann durch SMS, E-Mail, Hardware-Token oder spezielle Apps generiert werden. Einmalpasswörter erhöhen die Sicherheit, da sie schwer zu erraten oder zu stehlen sind. **
-
Wie können Einmalpasswörter in der IT-Sicherheit eingesetzt werden, um die Authentifizierung und den Zugriff auf sensible Daten zu schützen? Welche verschiedenen Methoden und Technologien werden verwendet, um Einmalpasswörter zu generieren und zu verwalten, und wie können sie in verschiedenen Branchen und Anwendungen eingesetzt werden? Welche Vor- und Nachteile haben Einmalpasswörter im
Einmalpasswörter werden in der IT-Sicherheit eingesetzt, um die Authentifizierung zu verbessern und den Zugriff auf sensible Daten zu schützen. Sie bieten eine zusätzliche Sicherheitsebene, da sie nur einmal verwendet werden können und nach kurzer Zeit ablaufen. Einmalpasswörter können durch verschiedene Methoden wie SMS, Token-Generatoren, mobile Apps oder Hardware-Token generiert und verwaltet werden. Sie werden in verschiedenen Branchen wie Banken, Gesundheitswesen und Regierungsbehörden eingesetzt, um den Zugriff auf vertrauliche Informationen zu sichern. Einmalpasswörter bieten eine erhöhte Sicherheit, können jedoch auch zu Benutzerfrustration führen, wenn sie nicht rechtzeitig generiert oder verwendet werden. **
Ähnliche Suchbegriffe für Einmalpasswörter
-
CSL Fingerabdrucksensor, Windows 11, bis zu 10 IDs, biometrische Authentifizierung, Plug & Play, USB-A, Notebook Security, SilberDer CSL USB Fingerabdrucksensor V3 bietet eine moderne Lösung für die biometrische Authentifizierung und ermöglicht eine schnelle, sichere Anmeldung am Computer ohne die Notwendigkeit eines Passworts. Dieser Sensor ist speziell für die Nutzung mit Windows Hello konzipiert und erkennt Fingerabdrücke präzise aus jedem Winkel, was eine benutzerfreundliche Erfahrung gewährleistet. Die Plug-and-Play-Funktion ermöglicht eine unkomplizierte Einrichtung, sodass der Sensor sofort einsatzbereit ist. Mit der Fähigkeit, bis zu 10 Fingerabdrücke pro Profil zu speichern, eignet sich dieses Gerät ideal für den Einsatz im Büro oder zu Hause. Das kompakte und elegante Design aus silbernem Aluminium fügt sich harmonisch in jede Arbeitsumgebung ein und bietet gleichzeitig maximale Sicherheit durch biometrische Authentifizierung. - Kompatibel mit Windows Hello für einfache Anmeldung ohne Passwort - 360° Rundumerkennung für zuverlässige Fingerabdruckerfassung - Speichert bis zu 10 Fingerabdrücke pro Profil - Schnelle Plug-and-Play-Einrichtung für sofortige Nutzung - Kompaktes Design aus silbernem Aluminium, ideal für verschiedene Einsatzorte.39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
CSL Fingerabdrucksensor, Plug and Play, bis zu 10 IDs, biometrische Authentifizierung, Windows 11, USB-A, Notebook Security, SilberDer CSL USB Fingerabdrucksensor V4 bietet eine moderne Lösung für die biometrische Authentifizierung und ermöglicht eine schnelle und sichere Anmeldung am Computer ohne die Notwendigkeit eines Passworts. Dieser Sensor ist speziell für die Nutzung mit Windows Hello konzipiert und gewährleistet eine präzise Erkennung von Fingerabdrücken aus jedem Winkel, was die Benutzerfreundlichkeit erheblich steigert. Die Plug-and-Play-Funktionalität sorgt dafür, dass der Sensor sofort einsatzbereit ist, was ihn ideal für den täglichen Gebrauch im Büro oder zu Hause macht. Mit der Fähigkeit, bis zu 10 Fingerabdrücke pro Profil zu speichern, eignet sich dieses Gerät sowohl für Einzelpersonen als auch für mehrere Benutzer. Das kompakte und elegante Design aus silbernem Aluminium fügt sich nahtlos in jede Arbeitsumgebung ein und bietet gleichzeitig maximale Sicherheit durch biometrische Authentifizierung. - Kompatibel mit Windows Hello für einfache Anmeldung - 360° Rundumerkennung für zuverlässige Fingerabdruckerfassung - Speichert bis zu 10 Fingerabdrücke pro Profil - Schnelle Plug-and-Play-Einrichtung - Kompaktes Design aus silbernem Aluminium.29,95 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schäfer, Christian: Die verfassungsrechtliche Kontrolle von Europarecht im Kontext der IdentitätskontrolleDie verfassungsrechtliche Kontrolle von Europarecht im Kontext der Identitätskontrolle , Strafverfassungsrechtliche Grundsätze im grundrechtlichen Mehrebenensystem am Beispiel des Europäischen Haftbefehls , Rück- & Bremsleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 202410, Produktform: Leinen, Titel der Reihe: Studien zum öffentlichen Recht##, Autoren: Schäfer, Christian, Auflage: 24001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 324, Keyword: Auslieferung; Bundesverfassungsgericht; European Arrest Warrant; Europäischer Haftbefehl; German Federal Constitutional Court; Identitätskontrolle; Strafverfassungsrecht; Union fundamental rights; Unionsgrundrechte; Verfassungsbeschwerde; Verfassungsrecht; constitutional complaint; constitutional criminal law; constitutional law; constitutional review; extradition; identity review; verfassungsrechtliche Kontrolle, Fachschema: Europa / Europäische Union~Europäische Union - EU~Europarecht~Internationales Recht / Europarecht~International (Recht)~Internationales Recht~Strafrecht~Menschenrechte~Verfassungsrecht~Öffentliches Recht, Fachkategorie: Internationales Öffentliches Recht: Strafrecht~Verfassungsrecht~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 350 Blätter, Länge: 227, Breite: 153, Höhe: 24, Gewicht: 591, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,114,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktionieren Einmalpasswörter und wie werden sie in der IT-Sicherheit eingesetzt?
Einmalpasswörter sind temporäre Passwörter, die nur einmal verwendet werden können. Sie werden oft per SMS oder App generiert und dienen als zusätzliche Sicherheitsschicht bei der Anmeldung in Online-Konten. Einmalpasswörter erhöhen die Sicherheit, da sie nur für kurze Zeit gültig sind und somit schwerer zu stehlen oder zu erraten sind. **
-
Was ist die beste Methode, um Einmalpasswörter sicher zu generieren und zu verschicken?
Die beste Methode zur sicheren Generierung von Einmalpasswörtern ist die Verwendung von kryptographisch sicheren Zufallszahlengeneratoren. Zur sicheren Übermittlung sollten Einmalpasswörter am besten über verschlüsselte Kanäle wie HTTPS oder verschlüsselte E-Mails verschickt werden. Zusätzlich können auch zusätzliche Sicherheitsmaßnahmen wie Zeitbeschränkungen oder IP-Beschränkungen implementiert werden. **
-
Wie können Zeitbasierte Einmalpasswörter dazu beitragen, die Sicherheit von Online-Konten zu verbessern?
Zeitbasierte Einmalpasswörter sind nur für kurze Zeit gültig, was es für Hacker schwieriger macht, sie zu stehlen und zu verwenden. Dadurch wird das Risiko von Phishing-Angriffen und unbefugtem Zugriff auf Online-Konten verringert. Die Verwendung von Zeitbasierten Einmalpasswörtern erhöht somit die Sicherheit von Online-Konten erheblich. **
-
Wie können Einmalpasswörter zur Verbesserung der Sicherheit in der Online-Banking-Industrie eingesetzt werden?
Einmalpasswörter können zur Verbesserung der Sicherheit im Online-Banking eingesetzt werden, indem sie zusätzliche Sicherheitsebene bieten. Sie können als zweiter Faktor bei der Zwei-Faktor-Authentifizierung verwendet werden, um sicherzustellen, dass nur autorisierte Benutzer auf Konten zugreifen können. Einmalpasswörter können auch dazu beitragen, Phishing-Angriffe zu verhindern, da sie nur für eine begrenzte Zeit gültig sind. Darüber hinaus können sie auch dazu beitragen, dass gestohlene Passwörter nutzlos werden, da sie nur einmal verwendet werden können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.